Anthropic lleva sus modelos de IA a la seguridad del código abierto
Anthropic lanzó OSS Scanner, un servicio gratuito de análisis de vulnerabilidades dirigido a proyectos críticos de código abierto. La herramienta utiliza los modelos de inteligencia artificial más potentes de la compañía, incluido Claude Mythos, para examinar código, identificar posibles fallos de seguridad y enviar informes directamente a los responsables de cada proyecto.
El programa funciona mediante inscripción voluntaria (opt-in) y está operado conjuntamente por los equipos Frontier Red Team y Safeguards Research de Anthropic.
Una de sus características principales es que los informes llegan a los mantenedores sin pasar por una revisión humana previa. Con este mecanismo, Anthropic busca acelerar la entrega de hallazgos de seguridad a los proyectos inscritos.
La compañía presentó el servicio el 8 de octubre de 2026 mediante un anuncio oficial sobre OSS Scanner.
Cómo funciona OSS Scanner
OSS Scanner emplea agentes basados en modelos de lenguaje para analizar el código de los proyectos inscritos y buscar vulnerabilidades.
El proceso separa la preparación del entorno de la auditoría de seguridad.
Primero, un archivo Dockerfile permite instalar las dependencias necesarias y compilar el proyecto con acceso a la red. Después, la auditoría se ejecuta en una máquina virtual aislada y sin conexión a internet.
Los hallazgos se envían directamente al contacto principal del proyecto.
Cada informe puede incluir: - Reproductor autocontenido: permite reproducir el problema identificado. - Explicación técnica: describe la vulnerabilidad detectada. - Bisección del historial: identifica el commit que introdujo el fallo cuando es posible. - Parche candidato: propone una modificación del código cuando existe una solución disponible.
Este enfoque permite entregar al mantenedor información sobre el problema junto con elementos técnicos para analizarlo y corregirlo.
Cómo inscribir un proyecto en OSS Scanner
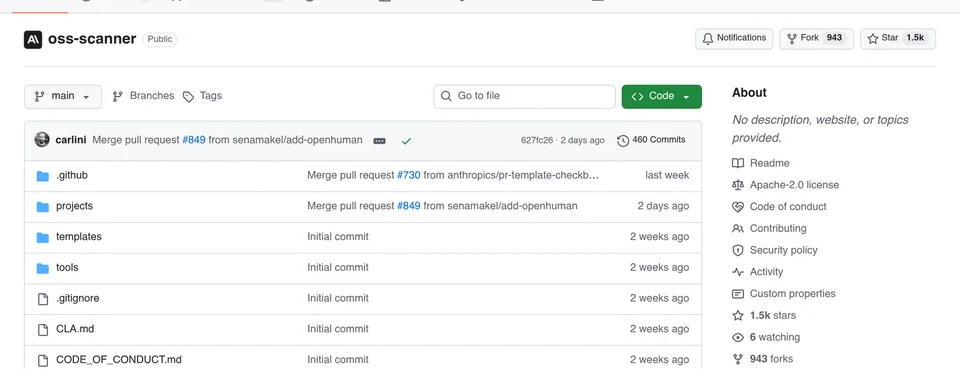
Los mantenedores interesados pueden solicitar la incorporación de sus proyectos mediante el repositorio oficial de OSS Scanner en GitHub.
La inscripción se realiza abriendo un pull request que añada el archivo de configuración en la siguiente ruta:
projects/<project>/project.yaml
La configuración requiere tres elementos principales: 1. repo: repositorio del proyecto que será analizado. 2. primary_contact: contacto principal que recibirá los informes. 3. Ruta del Dockerfile: archivo utilizado para preparar y compilar el proyecto.
También admite campos opcionales:
| Campo | Función |
|---|---|
| threat_model | Indica la ubicación del modelo de amenazas del proyecto. |
| pgp | Permite recibir informes cifrados. |
| auto_ccs | Añade destinatarios adicionales a los informes. |
| homepage | Especifica la página principal del proyecto. |
| disabled | Permite desactivar la recepción de informes. |
Los mantenedores también pueden proporcionar un archivo opcional threat_model.md.
Este documento permite indicar qué entradas deben considerarse adversarias, qué partes del código quedan fuera del análisis y qué criterios se utilizarán para clasificar la gravedad de las vulnerabilidades.
Anthropic detalla estas opciones en las preguntas frecuentes oficiales de OSS Scanner.
Primeros resultados: 77 hallazgos críticos y 803 altos
OSS Scanner comenzó a funcionar el 8 de octubre de 2026.
Once días después, Anthropic había reportado 77 hallazgos clasificados como críticos y 803 como de severidad alta por sus modelos.
Al 19 de octubre, el programa había aceptado 114 proyectos de aproximadamente 650 solicitudes recibidas.
| Indicador | Resultado | Referencia |
|---|---|---|
| Solicitudes de incorporación | Aproximadamente 650 | 19 de octubre |
| Proyectos aceptados | 114 | 19 de octubre |
| Hallazgos críticos | 77 | Primeros 11 días |
| Hallazgos de severidad alta | 803 | Primeros 11 días |
| Total de hallazgos críticos y altos | 880 | Clasificación de los modelos |
Estas cifras muestran tanto el interés inicial por el programa como el volumen de posibles vulnerabilidades detectadas durante sus primeros días de funcionamiento.
Qué precisión tienen los hallazgos
Anthropic también realizó una evaluación con especialistas en pruebas de penetración (pentesters) para determinar la calidad de los resultados.
Los expertos examinaron 97 hallazgos de severidad crítica y alta correspondientes a 48 proyectos.
De ellos, 85 cumplieron el estándar utilizado por Anthropic en su proceso de divulgación coordinada de vulnerabilidades. Otros 11 correspondían a problemas reales, pero duplicaban vulnerabilidades ya conocidas, mientras que uno resultó ser un falso positivo.
| Resultado de la revisión | Hallazgos |
|---|---|
| Total examinado | 97 |
| Cumplieron el estándar de divulgación coordinada | 85 (88%) |
| Vulnerabilidades reales duplicadas | 11 |
| Falsos positivos | 1 |
| Proyectos incluidos en la revisión | 48 |
El 88% corresponde específicamente a los hallazgos que cumplieron el estándar de divulgación coordinada, no al porcentaje total de problemas reales identificados en esa muestra.
La distinción es importante porque el sistema entrega sus informes directamente a los mantenedores, mientras que las clasificaciones iniciales de severidad proceden de los propios modelos.
Casos reales: wolfSSL y curl
<h5 id="wolfssl-72-informes-validos-de-74-recibidos">wolfSSL: 72 informes válidos de 74 recibidos</h5>wolfSSL recibió 74 informes de vulnerabilidades generados mediante el sistema de Anthropic.
De ese total, 72 fueron considerados válidos y cinco terminaron convirtiéndose en identificadores CVE.
El caso muestra cómo los hallazgos entregados por los modelos pueden incorporarse al proceso de revisión de seguridad de un proyecto de código abierto.
<h5 id="curl-corrigio-una-vulnerabilidad-de-severidad-alta">curl corrigió una vulnerabilidad de severidad alta</h5>Otro caso fue curl, que corrigió la vulnerabilidad CVE-2026-92392, identificada como un problema de tipo use-after-free relacionado con subidas mediante HTTP/2.
El fallo afectaba a las versiones de curl comprendidas entre la 8.12.0 y la 8.22.0.
La vulnerabilidad quedó corregida en curl 8.23.0, publicado el 14 de octubre de 2026.
| Proyecto | Hallazgos o vulnerabilidad | Resultado |
|---|---|---|
| wolfSSL | 74 informes recibidos | 72 válidos; 5 convertidos en CVE |
| curl | CVE-2026-92392 | Corregida en la versión 8.23.0 |
| curl | Versiones 8.12.0 a 8.22.0 | Afectadas por el fallo de severidad alta |
Más de 29.000 vulnerabilidades candidatas en seis meses
OSS Scanner se apoya en una actividad previa de investigación de vulnerabilidades realizada por Anthropic con sus modelos de inteligencia artificial.
Durante un período de seis meses, estos sistemas encontraron más de 29.000 vulnerabilidades candidatas. De ellas, aproximadamente 6.000 pasaron por un proceso de clasificación y revisión humana.
Por otra parte, el panel de divulgación coordinada de Anthropic registraba, al 2 de octubre, 6.157 vulnerabilidades divulgadas en 591 proyectos, de las cuales 516 habían sido corregidas.
| Indicador | Cifra | Período o fecha |
|---|---|---|
| Vulnerabilidades candidatas detectadas | Más de 29.000 | Seis meses |
| Candidatas revisadas y clasificadas por humanos | Aproximadamente 6.000 | Seis meses |
| Vulnerabilidades divulgadas | 6.157 | 2 de octubre |
| Proyectos con divulgaciones | 591 | 2 de octubre |
| Vulnerabilidades corregidas | 516 | 2 de octubre |
Estos datos distinguen tres etapas del trabajo de seguridad: la identificación de posibles vulnerabilidades mediante modelos, la revisión de los hallazgos y la corrección de problemas comunicados a los proyectos.
OSS Scanner introduce una vía de entrega directa de informes generados por modelos para los mantenedores que decidan participar.
Anthropic en contexto
Anthropic es la empresa detrás de Claude. Su servicio OSS Scanner está operado conjuntamente por los equipos Frontier Red Team y Safeguards Research.
El programa se inspira en OSS-Fuzz de Google, aunque sustituye el uso de fuzzers por agentes basados en modelos de lenguaje para buscar vulnerabilidades en proyectos de código abierto.