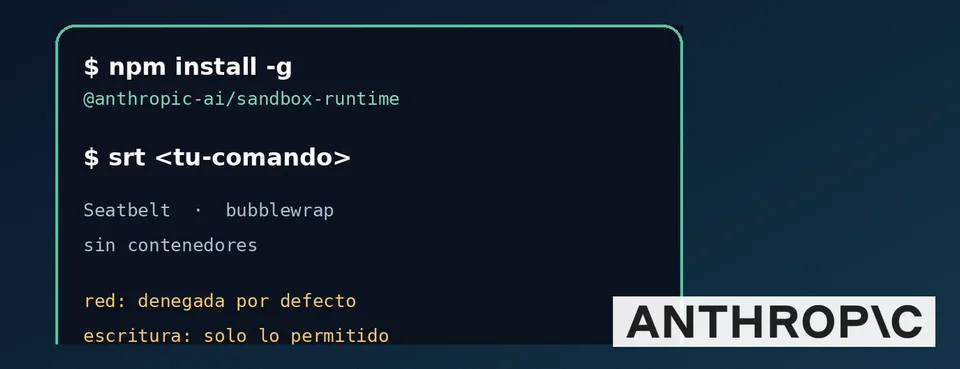
Anthropic ha puesto a disposición de los desarrolladores sandbox-runtime (srt), el sistema de aislamiento que funciona detrás de la herramienta bash con sandbox de Claude Code. Su propósito es permitir la ejecución de comandos bajo restricciones de seguridad, sin recurrir a contenedores ni máquinas virtuales.
La herramienta se distribuye como código abierto y puede utilizarse tanto desde la línea de comandos como mediante una librería de TypeScript. Su funcionamiento se basa en tres controles: qué archivos puede leer un proceso, dónde puede escribir y a qué dominios puede conectarse.
Según la información publicada por MarkTechPost el 24 de octubre de 2026, Anthropic utiliza este sistema para reducir las solicitudes de autorización durante el trabajo con Claude Code. La compañía comunica una disminución del 84% en las solicitudes de permiso en su uso interno, una cifra propia de Anthropic y no el resultado de una evaluación independiente.
La intención es combatir la llamada fatiga de aprobación, que aparece cuando el usuario debe responder continuamente a solicitudes de permiso durante la ejecución de tareas.
Cómo funciona sandbox-runtime sin contenedores
A diferencia de Docker Sandboxes o E2B, que utilizan microVM, srt aprovecha mecanismos de aislamiento disponibles en el propio sistema operativo. De este modo, aplica restricciones a los procesos sin necesitar un contenedor o una máquina virtual.
La implementación depende de la plataforma:
- macOS: utiliza sandbox-exec con perfiles Seatbelt generados dinámicamente. Su única dependencia adicional es ripgrep.
- Linux: emplea bubblewrap y requiere socat y ripgrep.
- Windows: dispone de soporte alfa mediante una cuenta dedicada denominada srt-sandbox, filtros de salida de Windows Filtering Platform y listas de control de acceso (ACL) explícitas para los archivos.
Las conexiones de red también pasan por un mecanismo de control. El tráfico se canaliza exclusivamente mediante proxies HTTP y SOCKS5 alojados en el sistema anfitrión, que aplican las listas de dominios autorizados y bloqueados.
Las tres reglas de seguridad que aplica por defecto
- Lectura de archivos: se permite por defecto, excepto en las ubicaciones que figuran expresamente en la lista de denegación.
- Escritura de archivos: se bloquea por defecto y solo se autoriza en las rutas que aparecen en la lista de permisos.
- Acceso a la red: permanece bloqueado por defecto, salvo para los dominios expresamente autorizados.
Cómo instalar y ejecutar comandos con srt
sandbox-runtime está disponible en npm bajo el nombre @anthropic-ai/sandbox-runtime. La versión indicada es la v0.0.81, ocupa aproximadamente 11,4 MB desempaquetada, utiliza la licencia Apache-2.0 y requiere Node.js 22.12 o superior.
La instalación global se realiza con este comando:
npm install -g @anthropic-ai/sandbox-runtime
Una vez instalado, srt funciona como herramienta de línea de comandos. Para ejecutar una instrucción dentro del entorno aislado, se antepone srt al comando que se desea ejecutar.
Cómo configurar los permisos de archivos y red
La configuración de sandbox-runtime se almacena en el archivo ~/.srt-settings.json. Este archivo permite establecer los dominios accesibles y las rutas del sistema de archivos que deben protegerse o habilitarse.
| Configuración | Valor |
|---|---|
| network.allowedDomains | ["api.github.com", "*.npmjs.org"] |
| network.deniedDomains | [] |
| filesystem.denyRead | ["~/.ssh"] |
| filesystem.allowWrite | ["."] |
| filesystem.denyWrite | [".env"] |
En este ejemplo, las conexiones de red se autorizan hacia api.github.com y los dominios que coincidan con *.npmjs.org. En cuanto al sistema de archivos, se bloquea la lectura de ~/.ssh, se permite escribir en el directorio actual mediante "." y se impide la escritura en .env.
Cómo utilizar srt con servidores MCP
sandbox-runtime también puede aplicarse a servidores que utilizan el protocolo MCP (Model Context Protocol). La integración se realiza desde el archivo de configuración .mcp.json. El procedimiento consiste en cambiar el comando utilizado para iniciar el servidor: en lugar de ejecutar directamente npx, se establece srt como comando principal y se pasa la instrucción original mediante sus argumentos.
Integración con aplicaciones TypeScript
Además de su interfaz de línea de comandos, sandbox-runtime puede incorporarse directamente en aplicaciones desarrolladas con TypeScript. Para ello, la librería proporciona SandboxManager, que permite preparar el entorno de aislamiento e integrar su uso en la ejecución de comandos. El procedimiento incluye dos operaciones principales: initialize(config) permite inicializar el administrador del sandbox con la configuración definida, y wrapWithSandbox() permite envolver un comando para ejecutarlo bajo las restricciones del entorno aislado.
Disponibilidad y estado del proyecto
sandbox-runtime se encuentra en fase beta research preview y se distribuye como un proyecto de código abierto bajo licencia Apache-2.0. La herramienta ofrece implementaciones para macOS y Linux, mientras que la compatibilidad con Windows permanece en fase alfa. Su distribución mediante npm y la posibilidad de utilizarla como CLI o librería TypeScript permiten aplicar el mismo enfoque de aislamiento a comandos y procesos integrados en otras herramientas.
Anthropic en contexto
Anthropic es la empresa detrás de Claude Code, la herramienta que utiliza sandbox-runtime como sistema de aislamiento para su función bash con sandbox.